Subí video de concierto de Stratovarius a YouTube y me llegó 1 mail de q puede tener material c/ licencia de SONY

En Londres el metro (Underground) tiene una frase muy famosa: "Mind the gap". Esto, para referirse a tener cuidado con la brecha que hay entre el tren y el andén. Bueno, pues dado que los temas de tecnología y seguridad de la información me apasionan, decidí llamar este blog así: "Mind the Security Gap" a manera de hacer conciencia de los factores que pueden violentar la seguridad. La idea también es compartir de temas relacionados a cine y música. Así es que: always... Mind the Security Gap!
Aún recuerdo cuando vi un video de los comienzos de Metallica (supongo que todos conocen a esta banda americana de metal); en el documental hablaban de cuando comenzó la banda y como grababan ‘demos’ en casetes para su venta en sus “tocadas”. Estos mismos casetes servían para poder distribuir su música a la gente y también para enviarlos a disqueras. Muchos años más tarde, sería Lars Ulrich (baterista de la banda) uno de los principales opositores de que se compartiera música a través de Napster™, el cual era un programa para compartir archivos a través de P2P [Peer to peer], al descubrir que el demo de su canción 'I Disappear' había estado circulando a través de la red de Napster™, inclusive mucho antes de que fuera distribuido. La canción llegó a estaciones de radio a través de América, y Metallica se percató de que su catálogo entero de canciones también estaba disponible. No haré la historia muy larga, 
1. Sus usuarios estaban directamente infringiendo los derechos de autor.
2. Napster era responsable por contribuir a las infracciones de derechos de autor.
3. Napster era responsable por violación indirecta a los derechos de autor.
La corte encontró a Napster™ responsable de las tres afirmaciones y perdió el caso, pero apeló y la corte encontró que Napster™ era capaz de usos no-infractorios, afirmó la decisión del District Court. Posteriormente, el District Court ordenó a Napster™ monitorear las actividades de su red, y de impedir el acceso a material infractorio cuando fuera notificada la existencia del material. Napster™ no pudo realizar esto por lo que cerró su servicio en 2001.
Esto marcó un hito en muchas situaciones, ya que el modelo de distribución comenzaba a tomar un giro diferente, a evolucionar quizás, sin embargo, los intereses de algunos iban en contra de los nuevos modelos. ¿Justo o injusto? Usted tendrá sus propias conclusiones.
Mi opinión es que a medida que la tecnología va avanzando, nos deberíamos de adaptar y acoplar a las nuevas circunstancias. Aclaro, NO estoy a favor de la piratería; y de hecho, estoy a favor de que se regulen los diferentes ámbitos de distribución; ya que para que alguien escuche una canción o un disco, implicó trabajo de muchas personas y no sólo de los artistas, pero cuando un disco equivale a 10 veces el salario mínimo en México, pues un nicho muy grande de la población optará por buscar la manera de tenerlo sin tener que trabajar 10 días para poder hacerlo de manera legal. Algunas bandas han puesto su material a descarga pagando una cantidad mínima, desde $1 ó $5 dólares americanos, otras con el concepto de “paga lo que quieras”. Tampoco sugiero que ésos son los modelos que “deberían” reproducirse para todos. Pero lo que es cierto, es que la tecnología avanza y así mismo los métodos de distribución así como opciones para todos los segmentos. Pero eso es otra historia.
¿Y qué tiene que ver esto con la seguridad de la información o la privacidad? Para comenzar, alguien me hizo un comentario que me puso a reflexionar:
“Si alguien compra un Anti Virus y me lo presta, no está mal pues ya lo compró él/ella, ¿o sí? Es como quien te presta un libro o un CD/DVD ¿cierto?”
Este comentario me hizo darme cuenta de algo, quizás para muchas personas no está completamente claro dónde sí es ilegal y dónde no. Para la mayoría de las personas que estén leyendo este texto tal vez resulte claro, la licencia es para una sola máquina; pero puede que exista una gran parte de la población que no entiende cómo funciona, pues muchos recursos están ahí, a un clic de distancia, a un préstamo de alguien conocido, a una compra de algo en un mercado.
Sirva este contexto musical para hablar de iniciativas como SOPA y privacidad. Algo que me llama a la reflexión es que la piratería existe desde que yo tengo uso de razón, y al menos en México, muchos saben los puntos donde se pueden encontrar: tianguis, mercados, afuera y adentro del metro, y ese famoso lugar que está cerca del Eje 1 Norte también conocido como Tepito. Sin embargo las autoridades no han terminado con ésta durante años. En ocasiones se escucha que se incautaron cantidades de material ilegal, pero esos puntos siguen distribuyendo material.
Supongo que no sería necesario explicarles que es SOPA a ustedes, pero para poder partir de un contexto igual para todos, ahí va: SOPA, sus siglas vienen de Stop Online Piracy Act, la cual es una iniciativa de ley presentada ante el Congreso de EUA por el diputado republicano Lamar Smith. Ésta busca bloquear o desaparecer sitios que compartan material con derechos de autor sin la autorización del mismo.
Algo muy importante que las redes sociales e internet nos brindan, es que la información fluye rápido. La cuestión es que pueden desinformar sobre algún tema en discusión, pero por otro lado, despiertan la curiosidad de la gente en investigar más respecto a un tema. No se trata de estar en contra de SOPA, sino de entender qué busca para poder tener argumentos sólidos y poder manifestarte en contra de la misma. Empresas como Google, Wikipedia, Foursquare, Yahoo!, Bing, tendrían que acatarse a que el gobierno les prohibiera enlazar sitios que hayan sido bloqueados, en otras palabras, censurarlos. Si una página o blog almacena, reproduce o distribuye material sin consentimiento.
Entre los promotores de la ley se encuentran la Motion Picture Association of America (MPAA), la Recording Industry Association of America, laboratorios farmacéuticos tales como Pfizer, negocios de medios audiovisuales y la Cámara de Comercio de los Estados Unidos.
Además hay otras iniciativas que buscan que los proveedores de internet conocidos como ISP (Internet service provider), provean información sobre quién descarga material de forma ilegal, lo cual para mucha gente, sugiere una invasión a su privacidad. ¿Te imaginas que el gobierno tuviera la facultad de monitorear tus actividades en internet o solicitarle al ISP a los motores de búsqueda el tipo de información a la que accedes o descargas? ¿Hasta donde la privacidad se puede ver invadida por salvaguardar los intereses de unos?
Hace mucho tiempo, en una galaxia muy, muy lejana, hubo algo llamado “privacidad”.
“Mis padres me cuentan que en sus tiempos había algo llamado Privacidad…” y claramente es un sarcasmo o ironía; pero es impresionante ver la cantidad de datos personales, confidenciales o sensibles que tenemos como individuos. Pero más impactante, la cantidad de lugares donde éstos se encuentran almacenados o siendo procesados. Empezando por la empresa donde laboramos actualmente o en el pasado, las escuelas donde estudiamos, nuestro banco, AFORE, si tenemos algún seguro de gastos médicos, o bien un seguro de algún bien, Seguro Social, organizaciones a las que pertenecemos, empresas donde hemos aplicado alguna vez para empleo sin habernos quedado, las empresas de telefonía, y sin lugar a dudas, la propia internet y las redes sociales.
¿Alguna vez han hecho una búsqueda de sus datos? En muchos casos se sorprenderían de cuantos sitios tienen su nombre como referencia. Dicen que nuestro Smartphone nos conoce mejor que ni los familiares o amigos más cercanos, dicen… y muchos de estos datos se ‘suben’ a internet o a la nube.
Pero ¿qué es la privacidad? Según la RAE:
“Ámbito de la vida privada que se tiene derecho a proteger de cualquier intromisión.”
Y ¿qué es “privado(a)”?
“Que se ejecuta a vista de pocos, familiar y domésticamente, sin formalidad ni ceremonia alguna. Particular y personal de cada individuo. Que no es de propiedad pública o estatal, sino que pertenece a particulares”
¿Cuántos datos privados crees que existan sobre ti? ¿Has buscado en internet, información sobre ti, es decir, tu nombre? En ciertos casos, vendrá más información que otros. ¿Cuánta información has vaciado en redes sociales? Yo sé mucha información importante de gente, ya que ésta la postea ya sea en Facebook o Twitter. Supongo que tú también sabes información privada de gente porque la han posteado en internet. A dónde están o estarán en vacaciones, dónde están comiendo, con quién están, qué están haciendo. Finalmente, hoy es más ‘interactiva’ la red y no está mal, sólo que hay que tener cuidado con lo que compartimos.
Pero regresando a Metallica©®™, Napster™, SOPA, Censura, Privacidad y esos otros ítems raros, dejo esta acepción y la discusión abierta: Considero que sí necesitamos regulación y legislación en materia informática y de telecomunicaciones; y al mismo tiempo necesitamos libertad en la red sin que se invada nuestra privacidad o se censure algo que alguien más considera como non-grato. ¿Cómo lograr esto? Les puedo decir que hay gente trabajando porque la privacidad se mantenga y al mismo tiempo se regulen y legislen muchos ámbitos que hoy están “al aire” para muchos. Y lo único a lo que puedo exhortarlos es a que antes de estar en contra o a favor de algo, indaguen muy bien de que se trata para poder manifestarse en contra o a favor de algo. Actualmente tenemos muchas herramientas que nos permiten acceder a la información y así estar (bien) informados. Me manifiesto a favor de la regulación y legislación pero en contra de la censura e invasión a la privacidad.
Mind the Information Security Gap… always.
Alberto Ramírez Ayón, CISM, CISA, CRISC, CBCP
Hoy decidí retomar un tema que fue con el que comencé a escribir en la revista B:Secure Magazine: La Continuidad en los Negocios (BCM). Lo hago también en conmemoración del 26° aniversario del terremoto en México de 1985 y el 10° aniversario de los atentados al WTC en NY; además mi recientemente certificación como CBCP (Certified Business Continuity Professional) **termina comercial** la cual me da la oblligación moral de difundir y transmitir este tema. Hace unas semanas tuve oportunidad de hablar con otros colegas que se dedican a BCM en diferentes giros (Consultoría, Financiero & Bursátil, Tecnología, Retail, Naviera, Carga, Aseguradoras, etc.). Coincidimos en algo todos: La gente ubica incorrectamente a BCM como una responsabilidad que recae más en las áreas de Sistemas/Infraestructura Tecnológica. Ustedes no creen esto, ¿verdad? Si es afirmativo, continuen leyendo; si no, ídem.
En ese 1er artículo, comenté y expliqué que en la triada de seguridad de la información hay 3 atributos: Confidencialidad, Integridad y Disponibilidad. La Disponibilidad puede referirse como el asegurar que la información (incluyendo sistemas) puedan ser accedidos cuando se requiera. Actualmente, la seguridad de la información es un tema que ha tomado mucho más fuerza; sin embargo, muchos esfuerzos se enfocan en Confidencialidad e Integridad. Claro, tenemos una casa a la cual le ponemos cerraduras, pero no tenemos otra casa por si hay un desastre o una contingencia, es incosteable para la gran mayoría.
Algunos escenarios que podemos encontrar en una contingencia que pudiera impactar la Continuidad de 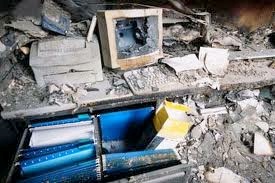
Tenemos una amenaza que explota una vulnerabilidad, y sin un adecuado control, puede haber un impacto negativo en los activos u operación; inclusive en las vidas humanas. Hay diferentes tipos de riesgos:
• Estratégico
• Financiero/Crédito/Mercado
• Organizacional
• Tecnológico
• Operacional/Gente/Eventos/Cadena de suministro
• Legal/Regulatorio/Reputacional
Algo común, es que existen las Falsas Suposiciones: “Mi red y mis datos están seguros”, “No tengo riesgos”, “Tengo copia de la información”, “Mi datacenter está en otro país”, etc.
La continuidad de negocios no es sólo una cuestión de sistemas/tecnología; involucra procesos operativos bien estructurados para saber actuar también. Pero entonces ¿es una labor sólo de TI? Mi opinión es que no. El grupo que da soporte a sistemas e infraestructura tecnológica por si solos, no podrán restaurar los procesos operativos, sino solamente restaurarán los sistemas e infraestructura que per se, no son los procesos operativos. Los sistemas no ayudarán mucho si no hay quién los opere.
¿Qué es necesario para BCM?
• Matriz de Amenazas/Riesgos/Vulnerabilidades
• Calificar y dar prioridades a las exposiciones identificadas
• BIA (Business Impact Analysis) – que ayudará a identificar los impactos por interrupciones en el negocio, así como funciones críticas con base en el tiempo
• Definición de RTO (Recovery Time Objective) y RPO (Recovery Point Objective)
• DRP (Disaster Recovery Procedure)
• Árbol de llamadas (Call Tree)
• Pruebas/Ejercicios – probar los procedimientos de contingencia, ya sean manuales o automáticos; la infraestructura, los sistemas, los sitios alternos, los famosísimos respaldos
Sobre las pruebas y ejercicios de contingencia, lo único que puedo agregar intentando hacer una analogía, es:
“Si compras un paraguas para taparte de la lluvia, es buena idea abrirlo antes y probar que si funcionará.”
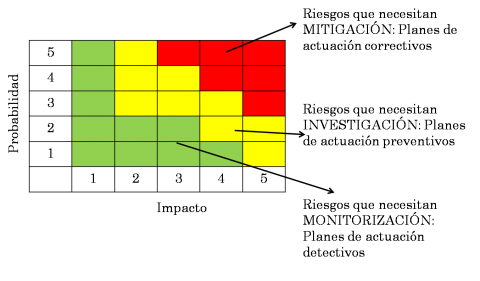
Un ejemplo muy sencillo de una Matriz Amenaza/Riesgo/Vulnerabilidad.
RTO & RPO
Es necesario definir los tiempos en que los procesos operativos de una empresa son críticos y comienzan a impactar y a poner en riesgo la operación, e incluso, la supervivencia de la corporación en una contingencia grave.
El Riesgo
El riesgo se acepta, se transfiere, se retiene (todo o parte a través de deducibles) y/o se mitiga (Desafortunadamente, a mucha gente le preocupa la Continuidad de Negocios hasta que pasan por una situación extrema). Una vez que los riesgos fueron identificados, se requiere calificarlos y asignarles una prioridad. Para esto, habrá que apoyarse de herramientas, metodologías y/o especialistas en la materia.
La estratégia de Continuidad de Negocios, será diferente en cada caso dependiendo de muchos factores, como giro, regulación, necesidades e incluso, presupuesto destinado a la misma. Siempre que hablo de este tema, menciono la palabra Resiliencia que antes de que me linchen, sí existe y es definida en el diccionario de la RAE como: Capacidad humana de asumir con flexibilidad situaciones límite y sobreponerse a ellas / Capacidad de un material elástico para absorber y almacenar energía de deformación. Pero entonces, ¿podemos aplicar este concepto al mundo corporativo? Por supuesto. Y las corporaciones deben tener capacidad de resiliencia para en una contingencia, sobreponerse a ésta. Desde luego, require planeación, inversion, tiempo, esfuerzo, pero sobre todo, compromiso de todos los involucrados empezando por la alta dirección. Éste es el 1er paso para el BCM y uno fundamental: el conseguir el compromiso de quienes tomarán decisiones.
Probablemente hayan escuchado el caso en los atentados del 9/11 en el WTC donde una empresa tenía sus datos principales en la torre Norte y sus respaldos en la torre Sur. La estrategia fue pensada en base a que era “imposible” que las 2 torres sufrieran un desastre al mismo tiempo. Los resultados, ya los conocen.
Tratando de tomar esa experiencia para que pueda ayudar a otras compañias, les preguntaría en afán de generar consciencia: ¿Y la Continuidad, Apá?
Nuevamente enfatizó y paradójicamente termino con el 1er paso y el más importante: lograr el compromiso de los involucrados y principalmente de la alta dirección.
Mind the Information Security Gap!
O esta vez cambiaré el slogan por: Mind the Business Continuity Gap!
Alberto Ramírez Ayón, CISM, CISA, CRISC, CBCP
@cyberpostpunk